网络与信息安全软件开发 构建数字世界的盾牌
在数字化浪潮席卷全球的今天,信息已经成为比肩石油与黄金的核心资产。随之而来的网络攻击、数据泄露和勒索软件等威胁也日益猖獗。信息安全的焦点,已从单纯的硬件防护转向了以软件为核心的主动防御。网络与信息安全软件开发,不仅是技术人员的代码营生,更是维系个人隐私、企业命脉乃至国家安全的基石。
网络与信息安全软件涵盖的范围极广,从我们熟知的防火墙、杀毒软件,到复杂的入侵检测系统、数据加密工具、安全审计平台乃至零信任架构下的访问控制软件,都属于这一范畴。与普通应用软件不同,安全软件的开发具有其独特的复杂性与对抗性。
安全软件开发的核心思维是“假定被入侵”。开发者不能仅考虑功能实现,必须时刻思考代码中潜在的漏洞:缓冲区溢出、注入攻击、跨站脚本等。因此,安全开发生命周期应运而生,要求从需求分析阶段就引入威胁建模,每一行代码都需经历严格的安全编码规范和静态/动态分析。
安全软件追求极致的可靠性与容错性。一个普通软件的崩溃可能只是导致用户体验下降,但防火墙或加密模块的崩溃则意味着防御体系的洞开。深入理解操作系统内核、网络协议栈和密码学原理,是开发这类软件的必要前提。
在当前技术环境下,网络与信息安全软件的开发重心正向几个关键领域倾斜:
- 端点检测与响应:不仅依赖病毒特征库,更通过行为分析、机器学习来识别未知威胁;
- 云原生安全:针对容器、微服务和API经济的安全防护,如云工作负载保护平台;
- 数据隐私与合规:开发自动化的数据发现、分类和脱敏工具,助力企业满足《网络安全法》、GDPR等法规要求;
- 零信任网络访问:以身份为中心,取代传统的边界防御模型;
- 威胁情报与态势感知:融合大数据分析,实现攻击的预警与溯源。
开发安全软件也面临着现实的瓶颈。一方面,安全人才极度短缺,通晓攻防两端技术的全栈安全工程师往往一将难求;另一方面,安全性与易用性、性能之间存在永恒的博弈——过于严格的策略可能阻断正常业务,过度的加密会消耗计算资源。如何在保障安全的前提下,降低部署复杂度和对业务的影响,是每一款安全产品必须回答的问题。
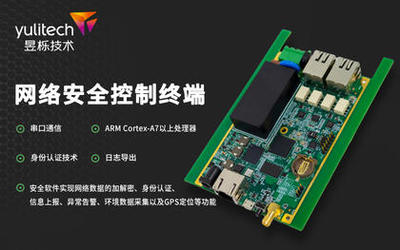
物联网和工控系统的普及,使得安全软件开发需要下沉到资源极度受限的嵌入式环境,这对代码效率和内存管理提出了苛刻要求。量子计算的迫近,也促使后量子密码算法的软件实现成为前沿方向。
网络与信息安全软件的开发,不是简单的功能叠加,而是一场持续的、动态的攻防对弈。它需要开发者兼具严密的逻辑思维、前瞻的风险意识以及深厚的底层技术功底。优质的代码在这里不仅关乎 продуктивность,更关乎信任与安宁。在不断演进的威胁 landscape 面前,只有通过卓越的软件开发,我们才能真正构筑起一片清朗、安全的数字天空。
如若转载,请注明出处:http://www.cziota.com/product/14.html
更新时间:2026-10-26 14:37:51