构筑数字世界的基石 SDK安全面临的挑战与应对策略
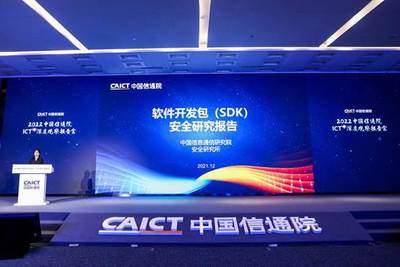
随着移动互联网和云计算技术的飞速发展,软件开发包(Software Development Kit, SDK)已成为现代软件工程中不可或缺的组成部分。从推送通知、地图定位到支付和社交分享,SDK为开发者提供了封装好的功能模块,极大提高了开发效率,降低了创新门槛。这种广泛的复用性也带来了前所未有的安全挑战。2022年初,中国信息通信研究院(CAICT)发布了《软件开发包(SDK)安全研究报告(2021)》(以下简称《报告》),系统梳理了SDK安全现状、风险类型及治理建议,为网络与信息安全软件开发领域提供了重要参考。
一、SDK安全风险的现状与表征
《报告》指出,SDK的安全问题具有“隐蔽性强、影响面广、传导速度快”的特点。一方面,SDK通常以二进制或源码形式嵌入宿主应用,其内部逻辑对最终开发者和用户不可见,容易成为恶意行为的藏身之处;另一方面,一款流行SDK可能被成千上万款App集成,一旦出现漏洞,便会引发供应链级的连锁反应。常见的风险包括:恶意收集用户数据、未经授权推送广告、利用动态加载执行恶意代码、存在高危漏洞(如WebView远程代码执行)、以及通过SDK更新机制遭受中间人攻击等。这些风险不仅威胁用户隐私与财产安全,也可能导致企业面临合规处罚和声誉损失。
二、网络与信息安全软件开发中的SDK治理思路
面对SDK带来的安全挑战,《报告》从开发、集成、运行和监管全生命周期提出了系统性治理框架。在软件开发环节,应推行SDK安全编码规范,实施静态代码扫描与动态行为监测,确保SDK自身无恶意逻辑与已知漏洞。在集成环节,企业需建立SDK准入机制,对引入的SDK进行来源验证、权限比对和安全检测,并封装隔离关键业务以降低耦合风险。在运行环节,建议利用沙箱环境监控SDK的异常行为,特别是对敏感权限的调用与数据流出,实现实时告警与阻断。在运维管理环节,应建立SDK台账制度,跟踪更新和漏洞情报,及时下架不再维护或存在高危漏洞的组件。
三、多方协同共筑SDK安全生态
SDK安全并非单一企业能够解决,需要监管部门、SDK提供商、App开发者与终端用户形成合力。监管部门应加快出台SDK安全标准与检测认证制度,推动安全能力分级;SDK提供商须承担“安全第一责任人”角色,提供透明的隐私声明与安全更新机制;App开发者应将SDK安全纳入供应商风险管理,践行“最小必要”和“可知可控”原则;用户则应关注应用权限请求,提升个人信息保护意识。值得注意的是,开源SDK的安全治理同样不容忽视,《报告》呼吁建立开源项目的漏洞响应与代码审计机制,防范影子依赖引入的风险。
《软件开发包(SDK)安全研究报告(2021)》的发布恰逢其时,它不仅揭示了SDK安全风险的普适性与传导性,更提出了覆盖技术与管理、贯穿开发与运行的综合治理路径。在网络与信息安全软件开发日益注重自身代码安全的SDK的外部依赖闭环管理将成为下一代安全能力的分水岭。只有将安全要求前置于SDK的设计、采纳与运行各环节,并推动多元主体分工协作,才能让SDK真正成为安全可靠的数字基石,服务于健康可信的数字经济生态。
如若转载,请注明出处:http://www.cziota.com/product/30.html
更新时间:2026-10-26 19:26:47