数据安全岗位职责规定与保密承诺书
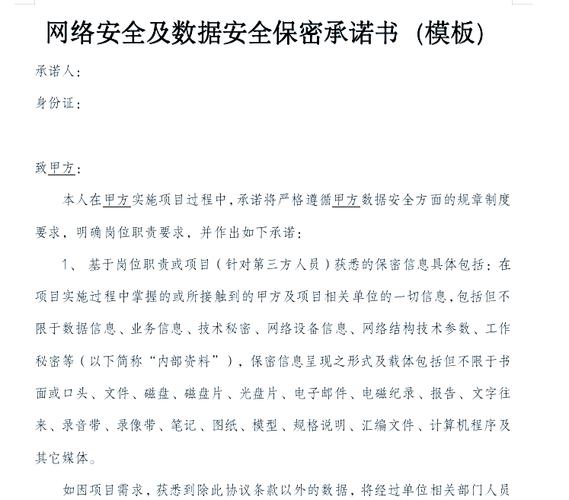
为加强数据安全管理,保障网络与信息安全软件开发过程中的保密性、完整性和可用性,明确各岗位职责,并基于以下保密信息范围作出郑重承诺。
一、岗位职责规定
(一)数据安全负责人职责
- 全面负责数据安全管理工作,组织制定并实施数据安全管理制度和操作规程;
- 监督保密信息范围(见下文第二条)的识别、分类分级和保护措施落实;
- 组织开展数据安全风险评估、应急演练和安全培训;
- 定期向上级报告数据安全状况,及时处置数据安全事件。
(二)网络与信息安全软件开发人员职责
- 在开发过程中严格执行安全编码规范,防止引入安全漏洞;
- 对开发过程中接触到的保密信息履行保密义务,不得泄露、篡改或私自复制;
- 妥善保管开发环境、源代码、测试数据及文档,防止未经授权访问;
- 发现安全缺陷或泄密风险时,立即报告数据安全负责人。
(三)数据安全管理员职责
- 负责保密信息的日常管理,包括访问权限控制、存储介质管理和日志审计;
- 定期检查安全防护措施有效性,及时修复安全隐患;
- 对网络与信息安全软件开发项目进行安全监督和合规检查;
- 协助开展数据安全事件调查与处理。
(四)其他相关人员职责
所有接触保密信息的人员均应遵守数据安全相关规定,履行保密义务,发现异常情况及时报告。
二、保密信息范围
本规定所称保密信息,包括但不限于:
- 网络与信息安全软件开发过程中产生的源代码、设计文档、测试用例、技术方案、架构图等;
- 与软件开发相关的业务数据、用户信息、系统配置信息及安全策略;
- 安全测试报告、漏洞信息、风险评估结果及应急响应预案;
- 涉及国家秘密、商业秘密或合同约定保密事项的信息;
- 其他经明确标识或按性质应视为保密的信息。
保密信息采取分类分级管理,未经授权不得以任何方式披露、使用或传播。
三、保密承诺
本人已阅读并理解上述数据安全规定和保密信息范围,现郑重承诺:
- 严格遵守数据安全相关法律法规及本规定,履行岗位职责;
- 对接触到的所有保密信息严格保密,不泄露、不篡改、不私自复制或带离工作场所;
- 仅在授权范围内使用保密信息,不用于与工作无关的目的;
- 妥善保管账号、密码和访问凭证,不转借他人使用;
- 发现保密信息泄露或存在泄露风险时,立即采取补救措施并报告数据安全负责人;
- 离职或岗位调整时,按要求交接全部保密信息载体,并继续履行保密义务;
- 如违反承诺,自愿承担相应法律责任和纪律处分。
本承诺自签署之日起生效,保密义务不因劳动关系解除或岗位变动而终止。
如若转载,请注明出处:http://www.cziota.com/product/42.html
更新时间:2026-10-26 13:03:47